結論から言うと、サイバー事故を疑った直後に社長が決めるのは、原因の特定ではありません。「どこまで止めるか」「誰へ連絡するか」「何を残すか」の3つです。
専任担当がいない中小企業では、詳しい人を探している間にも被害が広がることがあります。一方で、焦って再起動したり、未確認の情報を取引先へ伝えたりすると、調査や説明を難しくすることもあります。
この記事では、IPAの「中小企業のためのセキュリティインシデント対応の手引き」を基に、経営者が平時に用意できる初動表へ整理します。これは公式様式でも、個別事故への技術・法務助言でもありません。実際の事故では、契約している保守会社やセキュリティ事業者、関係機関へ早めにつないでください。
初動が遅れる理由は、技術不足より「誰が決めるか」の空白
社員から「画面に見慣れない警告が出た」「共有フォルダを開けない」「誤った相手へ顧客情報を送ったかもしれない」と連絡が来たとします。
このとき、最初から原因を正確に言い当てられる会社は多くありません。問題は、原因が分からないことより、次の判断者が決まっていないことです。
- その端末だけを止めるのか
- ネットワークから切り離すのか
- 受発注システムも止めるのか
- 顧客や取引先へいつ連絡するのか
- 誰が外部の専門家へ電話するのか
IPAのガイドライン第4.0版は、経営者が方針を示し、担当者を任命して指示する必要があるとしています。詳しい社員へ丸投げするのではなく、事業をどこまで止めるかは経営判断として準備しておく必要があります。
最初の判断を「止める・連絡する・残す」の3列に分ける
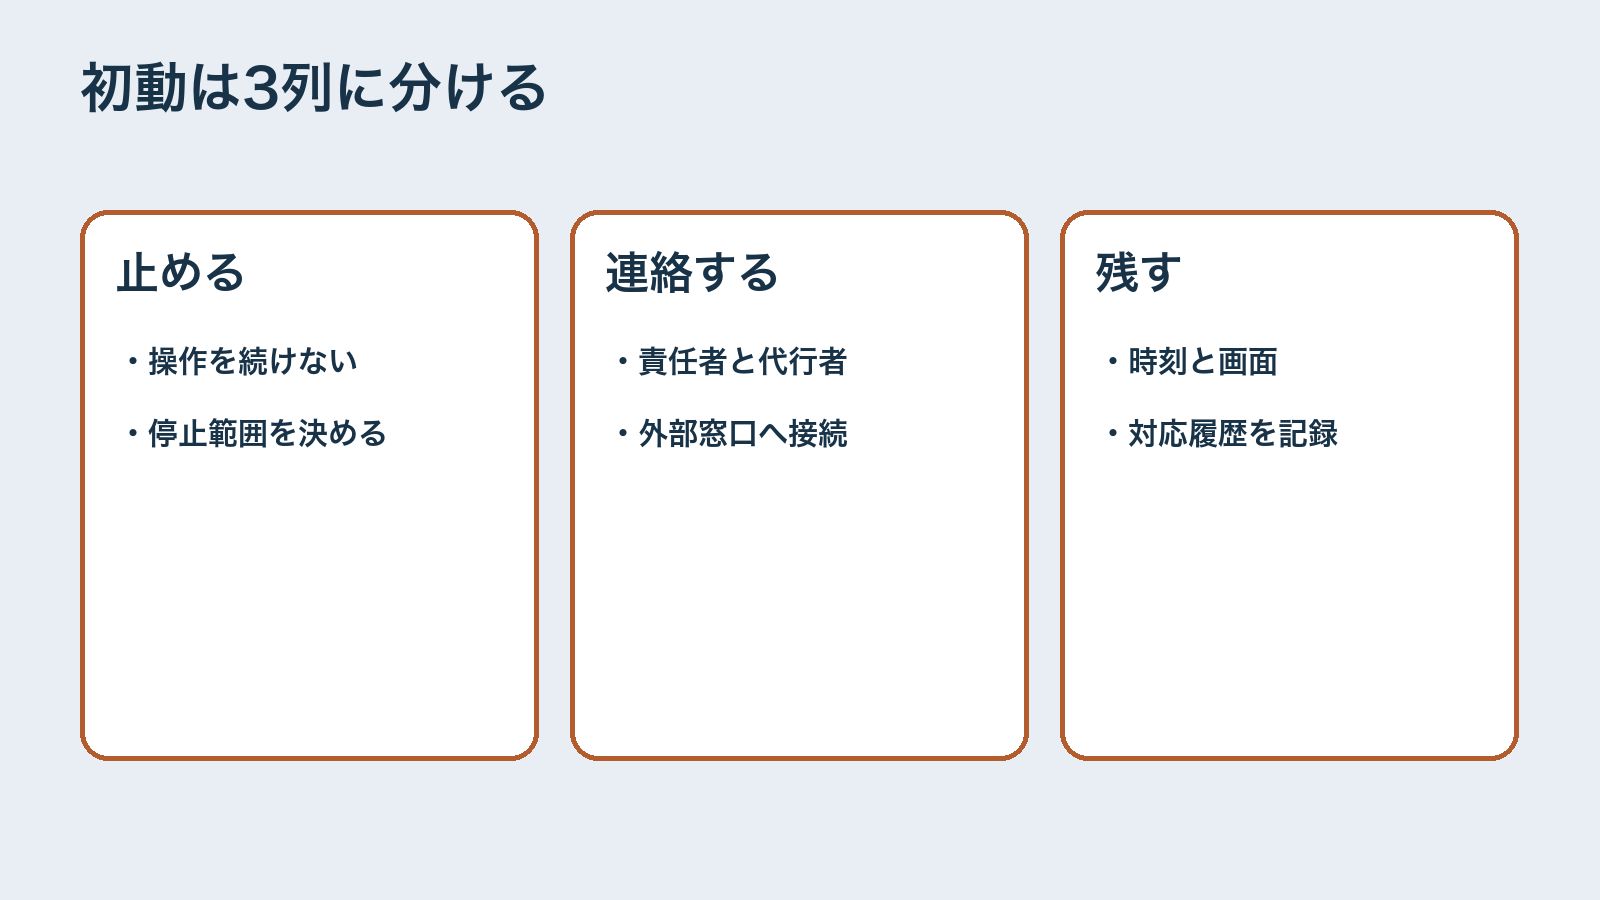
事故対応は用語が多く、読むだけで身構えます。そこで、最初の判断を3列へ分けます。
止める
被害が広がる可能性がある機器や接続を、どの範囲で止めるか決めます。
IPAの説明資料は、ウイルスやランサムウェア感染の場合、感染したパソコンやサーバーの利用を停止し、ネットワークから切り離すことが重要だとしています。
ただし、「何でも電源を切る」という意味ではありません。電源断や再起動によって調査に必要な情報が失われる可能性もあります。社員向けの指示は「操作を続けない」「自分の判断で再起動しない」「決めた責任者へ連絡する」までを基本にし、機器ごとの対応は保守会社や専門家と決めておく方が安全です。
連絡する
社内責任者、代行者、保守会社、クラウドサービス窓口、保険会社など、事象に応じた連絡先を並べます。
事故当日に検索して探すのでは遅れます。契約番号、受付時間、時間外窓口、連絡時に必要な情報まで、紙でも確認できる形にしておきます。
個人情報の漏えい等では、事態によって個人情報保護委員会への報告や本人通知が必要になる場合があります。業法、犯罪性、ウイルス感染、不正アクセスなどでも連絡先が変わります。報告要否や期限を自己判断で断定せず、公式案内と専門家へ確認します。
残す
発見時刻、発見者、端末、表示内容、直前の操作、連絡履歴、実施した対応を時系列で残します。
IPAは、状況を5W1Hで整理し、必要に応じて機器やログなどの証拠を保全する流れを示しています。画面を慌てて閉じる前に、会社のルールが許す範囲で表示内容や時刻を記録します。ただし、感染が疑われる端末から無理にファイルを送ったり、USBメモリへコピーしたりしないでください。
異常を見つけた直後は、この順番で動く
社員向けの最初の手順は、長くしない方が機能します。
① 操作を止める
クリック、入力、再起動を続けず、その場で作業を止めます。
② 決めた責任者へ連絡する
責任者が不在なら代行者へ連絡します。「詳しい人を探す」ではなく、連絡順を固定します。
③ 見えている事実を記録する
時刻、端末、画面、直前の操作を残します。「ウイルスだと思う」ではなく、「10時15分、共有フォルダが開かず、画面にこの文言が出た」のように事実を分けます。
④ 責任者が停止範囲と外部連絡を決める
業務影響を見ながら、機器の切離しやサービス停止、外部専門家への連絡を判断します。
この順序なら、現場に技術判断を背負わせず、経営判断へ早くつなげられます。
やってはいけない初動
とりあえず再起動する
一時的に画面が戻っても、原因が解消したとは限りません。調査に必要な情報を失う可能性もあるため、決めた手順や専門家の指示なしに再起動しません。
未確認のまま「情報は漏れていない」と伝える
安心させたい気持ちは分かります。しかし、影響範囲が分からない段階で断定すると、後の説明との食い違いが生まれます。「現在確認できている事実」「調査中の点」「次回の連絡予定」を分けます。
復旧を急いでバックアップを上書きする
バックアップがあっても、感染時点や正常性が分からなければ、そのまま戻せません。保存している世代、復元先、確認者を決め、元データを不用意に上書きしないようにします。
IT担当者だけに任せる
技術調査は専門家が必要です。ただ、受注を止めるか、取引先へいつ説明するか、復旧の優先順位をどうするかは経営判断です。担当者が調査と説明と事業判断を一人で抱えない体制にします。
平時に埋める「初動表」
次の表を、自社用に1枚へ埋めてください。
| 場面 | 決めておくこと | 記入欄 |
|---|---|---|
| 発見 | 社内の第一連絡先 | 責任者、代行者、電話番号 |
| 停止 | 現場が自分で止めてよい範囲 | 操作停止、接続切離し等 |
| 外部連絡 | 保守・クラウド・セキュリティ窓口 | 会社名、契約番号、時間外窓口 |
| 記録 | 最低限残す項目 | 時刻、端末、画面、直前操作、対応履歴 |
| 事業判断 | 優先して維持・復旧する業務 | 受発注、連絡、給与、会計等 |
| 報告 | 法令・契約上の確認先 | PPC、所管官庁、警察、弁護士等 |
| 復旧 | 復旧を承認する人 | 技術確認者、経営承認者 |
この表はIPAの対応段階を基にした自作の整理票です。業種、扱う情報、契約、法令、システム構成に応じて追加してください。
第一報は「確認済み・調査中・次回連絡」に分ける
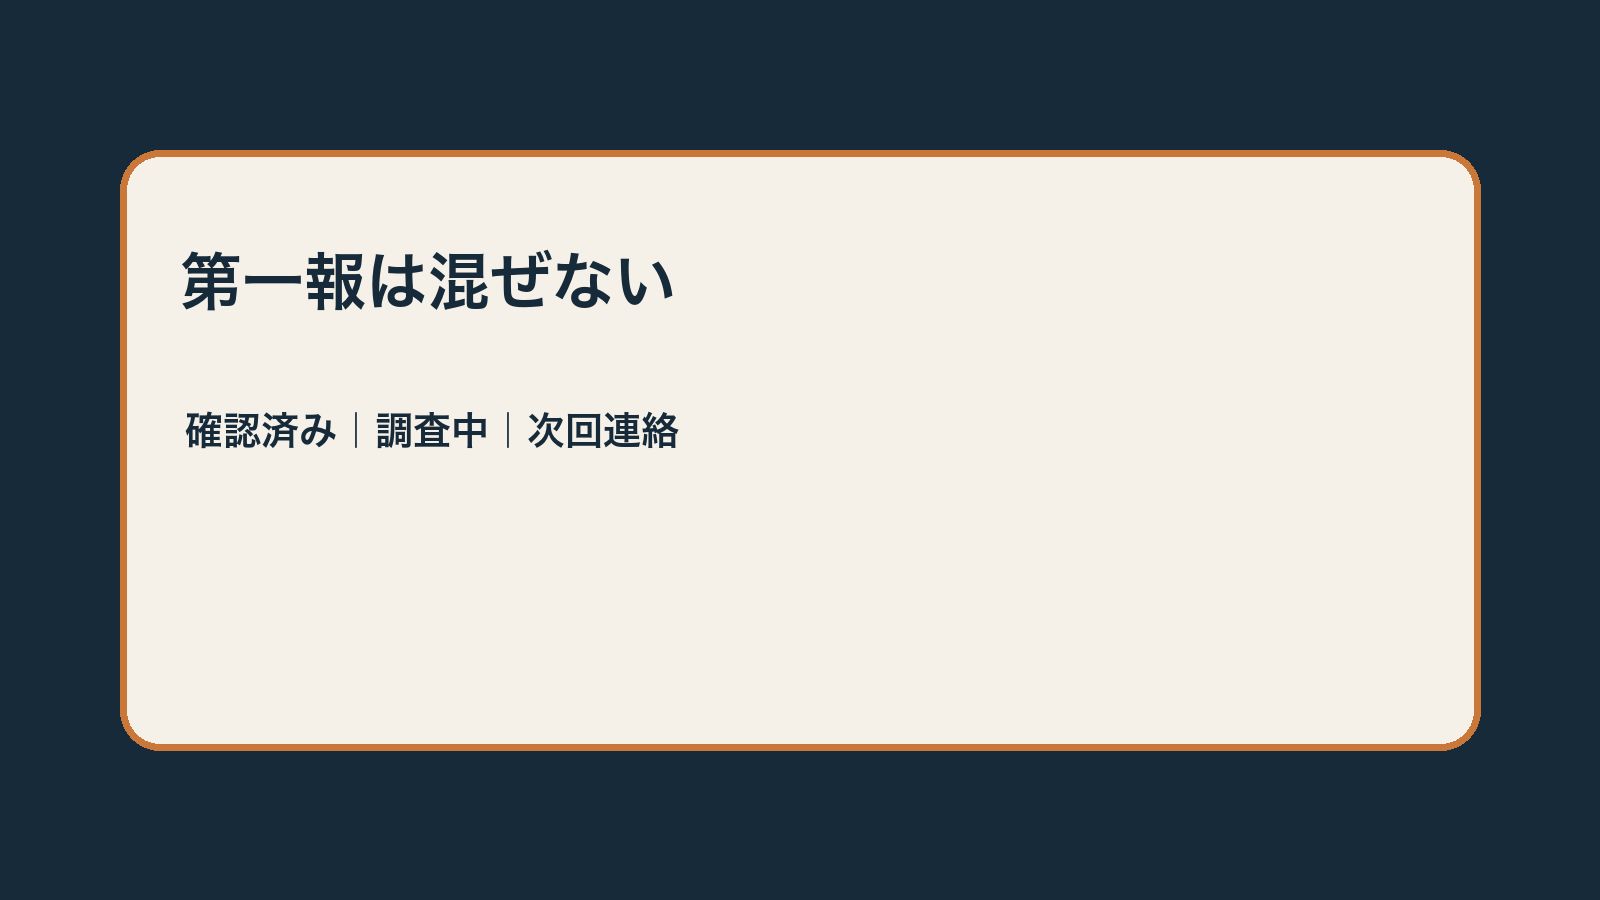
事故の第一報では、情報を多く書くことより、事実と推測を混ぜないことが大切です。
- 確認済み: いつ、どの業務で、何が起きているか
- 調査中: 原因、影響範囲、個人情報の有無
- 対応中: 利用停止、外部専門家への連絡など
- 次回連絡: いつ、どの経路で更新するか
犯人、侵入経路、漏えい件数などを、確認前に書かないようにします。公表範囲や報告先は、被害者、取引先、法令、契約によって異なります。
復旧は「画面が動いた」だけで決めない
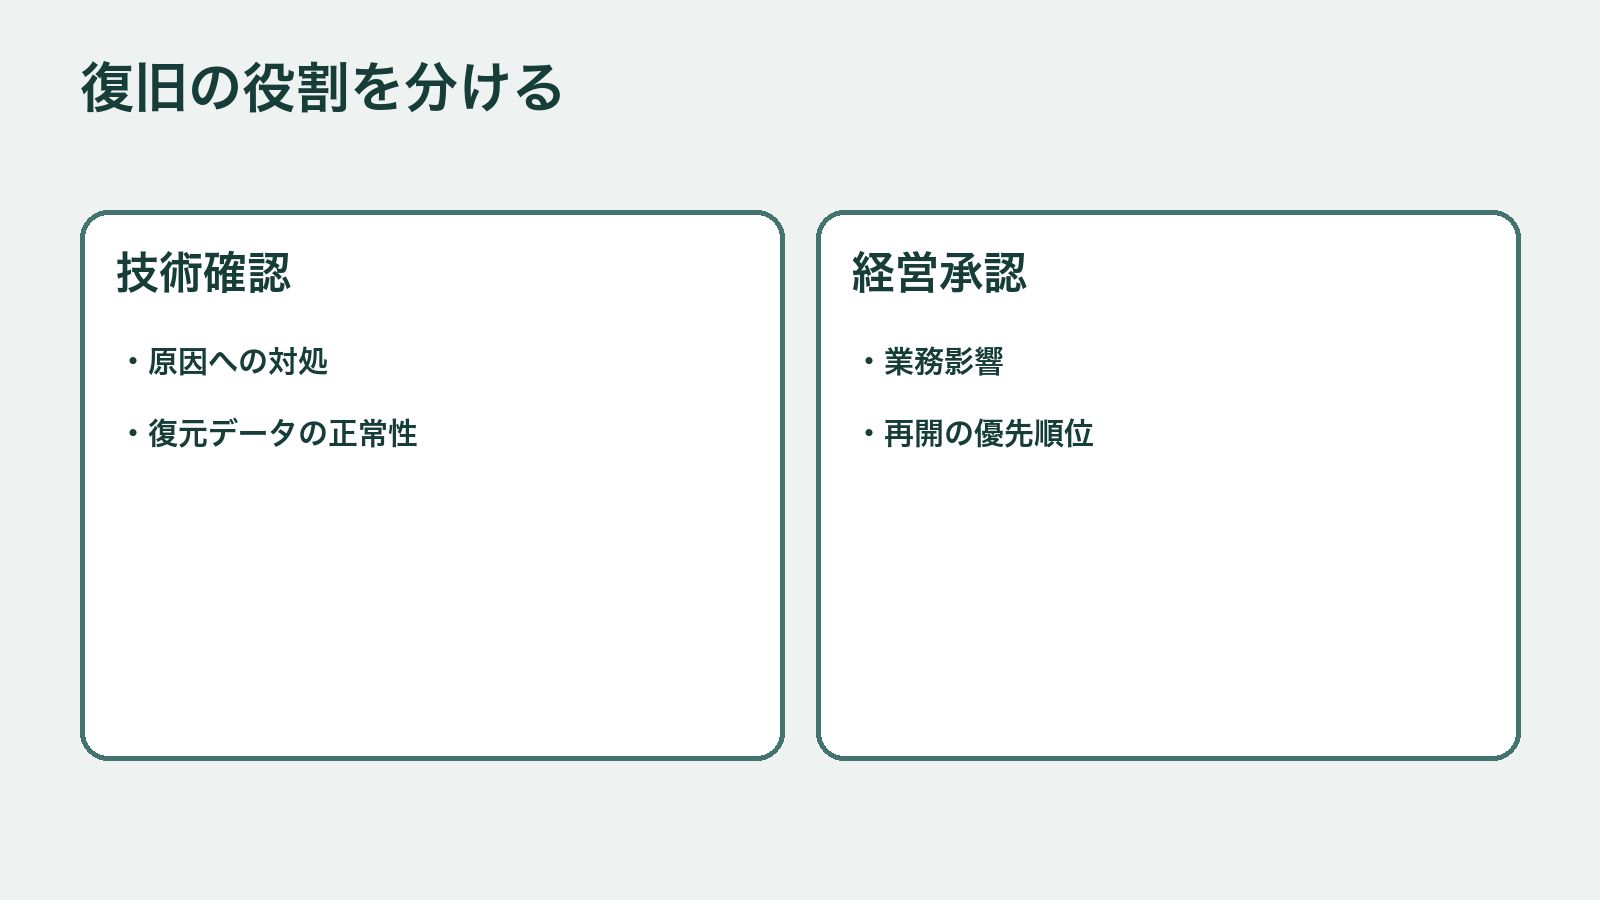
IPAの手引きは、正しく修復できたことを確認してから、停止したシステムやサービスを復旧する流れを示しています。
画面が開いた、メールが送れた、バックアップを戻せた。それだけでは正常性の確認にならない場合があります。
- 原因への対処が済んだか
- 同じ侵入口が残っていないか
- 復元データは正常か
- 監視や記録を続けられるか
- 業務再開を誰が承認するか
技術確認と経営承認を分けておくと、「動いたから再開する」という焦りを抑えられます。
今週30分で机上確認する
事故を再現する大がかりな訓練から始める必要はありません。まず30分、次の問いを確認します。
- 社員が異常を見つけたら、誰へ電話するか
- その人が不在なら、誰が代わるか
- 保守会社の時間外連絡先を紙で見られるか
- 顧客連絡や受発注を別の手段で続けられるか
- 復旧の技術確認者と経営承認者は誰か
答えが出ない項目が、今の守備の空白です。高価な製品を買う前に、まず連絡と判断の線を引いてください。
よくある質問
小さな会社でも責任者と代行者の両方が必要ですか
一人しか分からない状態は、その人が不在のときに止まります。兼務でもよいので、第一連絡先と代行者、外部専門家への接続先を決めておく方が実行しやすくなります。
不審な画面はスマートフォンで撮影してよいですか
会社の情報管理ルールや画面に含まれる情報によります。私物端末への保存が新たな漏えいにつながる場合もあります。記録方法を平時に決め、事故時は責任者や専門家の指示に従ってください。
個人情報保護委員会へ必ず報告するのですか
すべての事象が同じ扱いではありません。報告を要する事態、速報・確報、本人通知などの条件は個人情報保護委員会の公式案内で確認し、判断が難しければ専門家へ相談してください。
バックアップがあればすぐ復旧できますか
バックアップの世代、感染の有無、復元手順、復元先の安全性を確認する必要があります。「保存している」と「正常に戻せる」は別です。平時に復元確認まで行います。
まとめ
サイバー事故を疑った直後、社長がすべての技術を理解する必要はありません。
必要なのは、止める範囲、連絡する順番、残す記録を決め、専門家へつなぎ、復旧を承認することです。
まず1枚の初動表を埋めてください。事故が起きてから検索する連絡先を減らすだけでも、最初のプレーは変わります。
出典
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年8月8日確認)
- IPA「中小企業のためのセキュリティインシデント対応の手引き」説明資料(2026年8月8日確認)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」(2026年8月8日確認)

コメント