証券口座の乗っ取り対策を調べると、「二段階認証を設定する」「パスワードを変える」といった項目が並びます。どれも大切ですが、ログインだけを見ていると、取引、出金、出金先銀行口座の変更、通知という別の操作を見落とします。そこで本稿では、設定画面を「入口・取引・出金・通知」の4欄に分け、秘密情報を書き残さずに点検する方法を整理します。
金融庁は、証券会社等が提供するログイン時・取引時・出金時・出金先銀行口座の変更時の多要素認証や通知サービスを有効にするよう案内しています。さらに、利用先で提供が始まった場合は、パスキー認証等のフィッシングに耐性のある多要素認証を速やかに設定するよう呼びかけています。
ただし、設定名称や利用できる認証方式は証券会社ごとに違います。「この4欄を埋めれば絶対安全」という意味ではありません。公式サイトや公式アプリの最新案内を開き、利用中の会社で実際に使える機能だけを確認してください。
個人が公式画面で確認できる一般的な防犯点検です。特定の証券会社、金融商品、認証製品を推奨せず、不正アクセスを完全に防ぐ保証もしません。ID、パスワード、ワンタイムパスワード、パスキーの回復情報、口座番号、残高、保有銘柄、取引日時は、この記事のチェック表へ記録しないでください。
先に結論:認証設定を「入口・取引・出金・通知」に分ける

一枚のメモに書くのは、秘密情報ではなく「公式画面で確認したか」「機能を有効にしたか」「次に公式窓口へ聞くこと」の三つだけです。4欄の役割は次のように分かれます。
| 欄 | 確認する操作 | 最低限の確認 |
|---|---|---|
| 入口 | ログイン、端末追加、認証方式の変更 | 公式ブックマーク・公式アプリから入る。提供されていればパスキー等のフィッシング耐性がある多要素認証を確認する |
| 取引 | 注文、取消、取引に関する重要操作 | 取引時認証の有無と設定状態を公式画面で確認する |
| 出金 | 出金、出金先銀行口座の登録・変更 | 出金時と出金先変更時の認証を別々に確認する |
| 通知 | ログイン、取引、出金、設定変更の通知 | 利用できる通知を有効にし、受信先が現在使える状態かを確認する |
「多要素認証あり」という一つの表示だけで安心せず、重要操作ごとに防御と気づきの経路を確認することです。設定名を推測して操作せず、必ず利用中の証券会社の公式ヘルプと公式設定画面を照合します。
なぜログイン対策だけでは足りないのか
不正アクセスの目的は、必ずしも登録銀行への出金だけではありません。金融庁は、不正に口座内の株式等を売却し、その代金で別の株式等を買い付ける事例が多いと説明しています。つまり、口座の入口だけでなく、入った後の取引や設定変更にも目を向ける必要があります。
また、日本証券業協会は、偽サイトへ誘導してID・パスワードを入力させた後、偽のワンタイムパスワード入力画面へ進ませ、入力された値を直ちに悪用する「リアルタイムフィッシング」への注意を促しています。ワンタイムパスワードという言葉が画面に出ただけで、その画面が本物だと判断してはいけません。
だからこそ、最初の防御は「メールやSMSにあるリンクからログインしない」です。金融庁と日本証券業協会は、あらかじめ登録した公式サイトのブックマーク、または公式アプリからアクセスするよう案内しています。見覚えのある送信者名でも、メッセージ内リンクを入口にしません。
欄1「入口」:公式経路とフィッシング耐性を確認する
1. 公式サイトを自分で確認し、ブックマークする
メールやSMS等に表示されたリンクからログイン画面へ進まず、証券会社の公式案内で正しいURLを確認してブックマークします。ブックマークを作るときも、先に開いたページが本物かを公式資料や契約時の書面等で確かめます。公式アプリを使う場合は、証券会社の公式サイトが案内する配布元とアプリ名を確認します。
ブックマークは、偽リンクを踏む回数を減らすための入口です。端末自体が安全であることを保証するものではありません。OSやアプリを更新し、不特定多数が利用できる端末でのログインや取引を避けるという基本策も組み合わせます。
2. 提供されていれば、パスキー等を公式案内どおり設定する
金融庁と日本証券業協会は、利用先で提供されている場合、パスキー認証等のフィッシングに耐性のある多要素認証への切り替えを案内しています。ただし、証券会社ごとに開始時期、対象端末、登録手順、代替方式、復旧手続きが異なります。「パスキー」という名称だけで自己流に判断せず、公式ヘルプを読みます。
クラウド上へパスキーをバックアップする場合、日本証券業協会はAppleアカウントやGoogleアカウントについても多要素認証を設定するなど厳重に管理するよう注記しています。証券口座側だけでなく、復旧や同期に使う基盤側の保護も点検対象です。
3. パスワードが残る場合は、使い回さない
利用先がパスワードを必要とする場合、金融庁は使い回しを避け、できる限り長く、推測しやすい単純な文字列を使わないよう案内しています。実際の文字列は点検表へ書かず、誰にも送らず、サポート窓口を名乗る相手にも伝えません。設定変更はブックマークまたは公式アプリから行います。
欄2「取引」:ログイン後の注文操作を別に見る
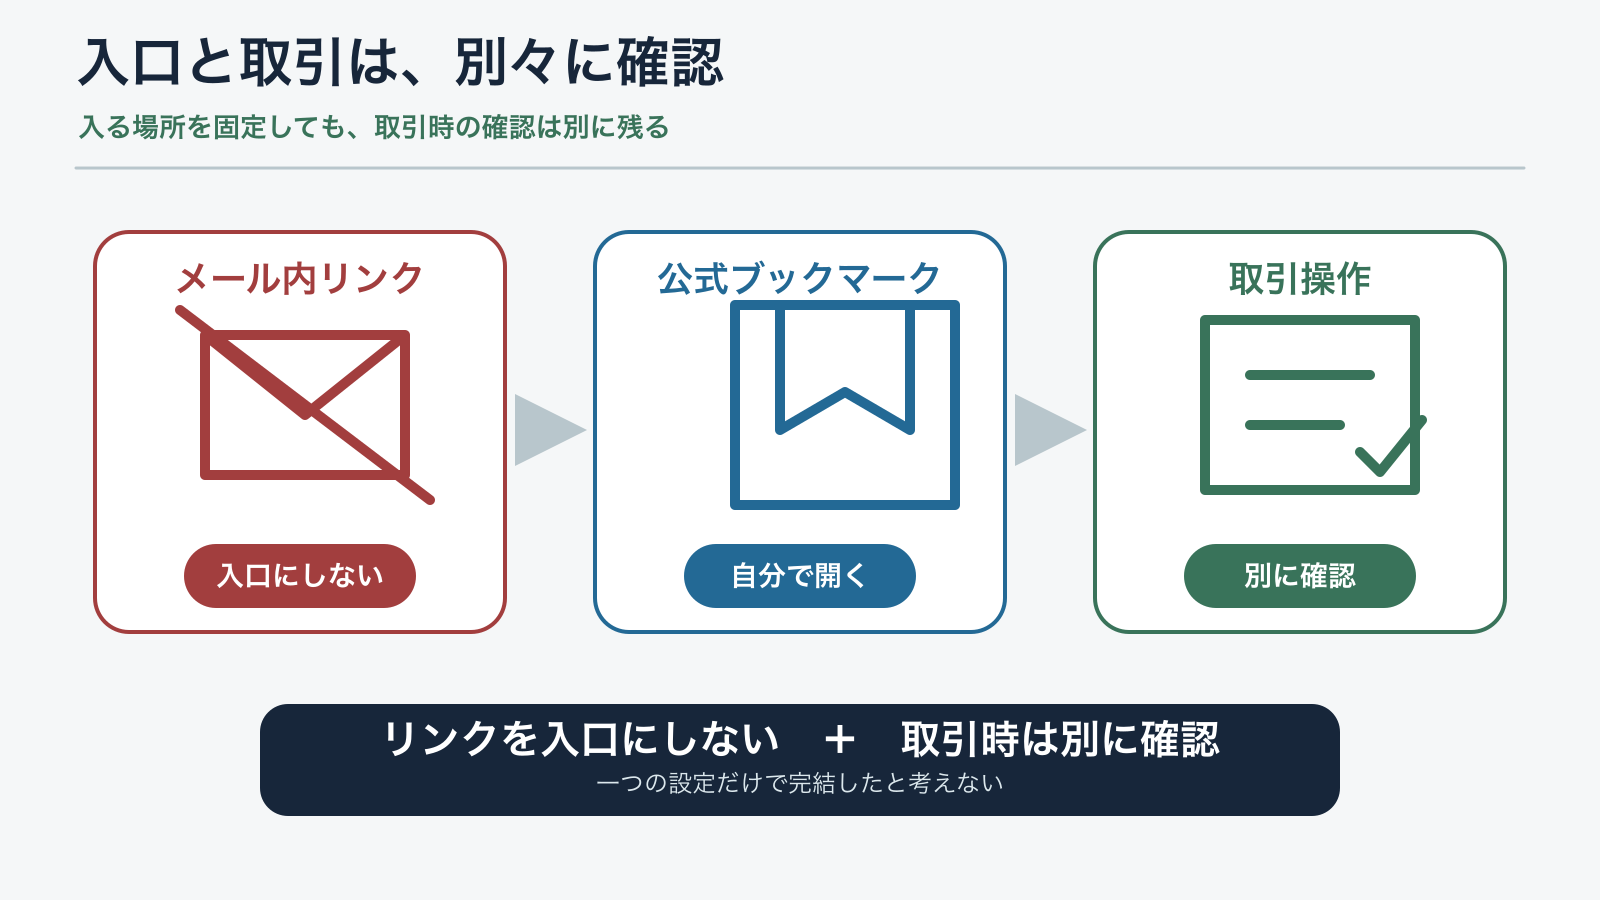
ログイン時の多要素認証が有効でも、取引時の認証が同じとは限りません。金融庁の注意喚起は、ログイン時と取引時を分けてセキュリティ強化機能を例示しています。利用中の証券会社の公式設定画面で、取引時に追加認証が用意されているか確認します。
ここで注意したいのは、特定の設定名を決め打ちしないことです。「取引パスワード」「注文認証」「デバイス認証」など、名称も適用範囲も会社によって異なります。画面にそれらしい項目が見当たらない場合は、機能がないと断定せず、公式ヘルプ内を確認し、分からなければ公式問い合わせ窓口へ質問します。
点検表には、「取引時の追加認証:確認済み/要確認」のように状態だけを書きます。取引パスワード、認証コード、銘柄、数量、約定価格は書きません。家族共用の紙や共有クラウドへ、口座情報の一覧を作ることも避けます。
「ログイン後、注文を出すときに追加認証はありますか」「どの取引や設定変更が対象ですか」「設定を変えたときに通知されますか」。この三つを公式ヘルプで確認すると、入口と取引を混同しにくくなります。
欄3「出金」:出金と出金先変更を別々に点検する
出金に関する点検では、出金操作そのものと、出金先銀行口座の登録・変更を分けます。金融庁も「出金時」と「出金先銀行口座の変更時」を別の重要操作として挙げています。
公式画面で確認するのは、出金時にどの認証が必要か、出金先変更時にどの認証が必要か、変更や出金を知らせる通知があるか、の三点です。登録銀行名や口座番号を点検表へ転記する必要はありません。必要なら公式画面上で現状を確認し、紙や画像へ複製せず閉じます。
見覚えのない変更や出金がある場合は、通常の点検を続ける段階ではありません。メールに書かれた連絡先ではなく、公式ブックマーク、公式アプリ、契約時書面等から確認した窓口へ速やかに連絡します。自分だけで原因を決めつけたり、不審な相手とやり取りを続けたりしません。
欄4「通知」:防ぐ機能と、気づく機能を混同しない
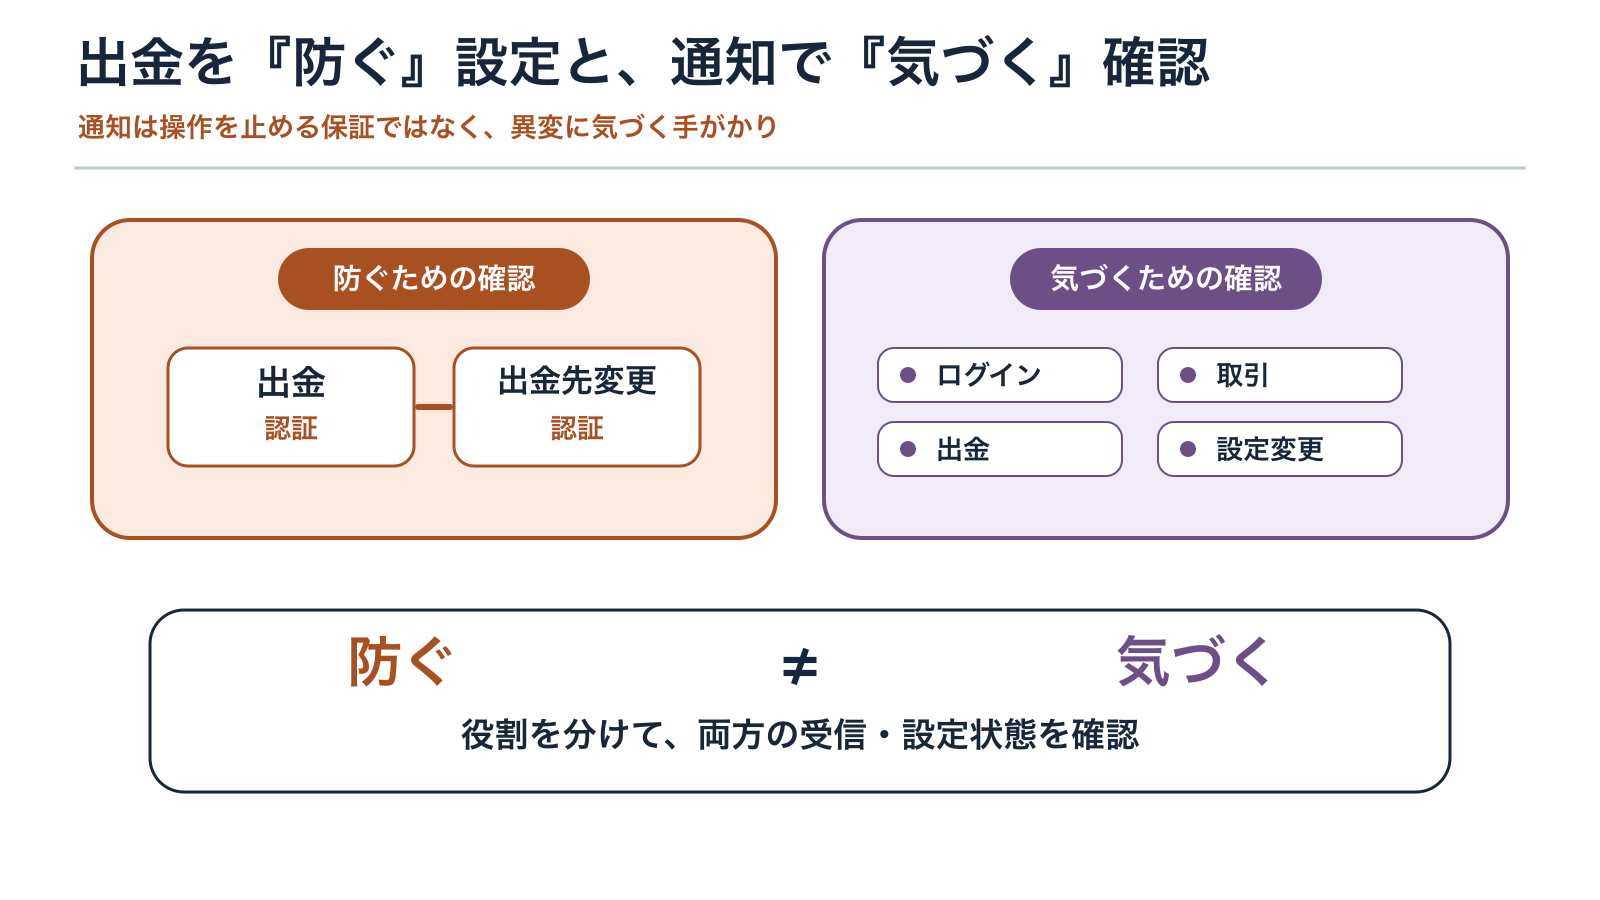
通知は、不審な動きへ早く気づくための手段です。通知を有効にしただけで不正操作が止まるとは限りません。ログイン、取引、出金、出金先変更、認証設定変更など、利用先が提供している通知の種類を確認します。
受信先が古いメールアドレスのまま、アプリ通知がOS側で停止、迷惑メールへ振り分け、という状態では、設定画面で「有効」と表示されていても気づけない場合があります。秘密情報をメモする代わりに、「通知の受信先を公式画面で確認」「端末側の通知許可を確認」「テスト機能がある場合だけ公式手順で確認」と記録します。
通知メールが届いたときも、本文のリンクからログインしない原則は同じです。驚かせる件名や期限を急かす文面ほど、ブックマークや公式アプリを使って別経路から状況を確認します。通知は入口ではなく、確認を始める合図として扱います。
4欄点検の手順
- 公式経路を確定する:契約時書面等と公式案内でURLまたは公式アプリを確認し、メール・SMSのリンクを閉じる。
- 入口を見る:ログイン認証、パスキー等の提供状況、登録端末・復旧案内を公式画面で確認する。
- 取引を見る:注文時や重要操作時の追加認証があるか、適用範囲を公式ヘルプで確認する。
- 出金を見る:出金時と出金先変更時の認証を分けて確認する。
- 通知を見る:ログイン・取引・出金・設定変更の通知と、実際の受信状態を確認する。
- 不明点だけ残す:秘密情報ではなく、公式窓口へ確認する質問を一行で残す。
| 欄 | 点検結果の書き方 | 書かないもの |
|---|---|---|
| 入口 | 「公式ブックマーク確認済み」「パスキー提供状況を公式ヘルプで確認」 | URLを装った短縮リンク、ID、パスワード、回復情報 |
| 取引 | 「取引時認証:有効/公式窓口へ要確認」 | 取引パスワード、認証コード、保有銘柄、数量 |
| 出金 | 「出金時と出金先変更時を別々に確認」 | 銀行名、支店、口座番号、残高 |
| 通知 | 「4種類のうち提供される範囲を確認」「受信状態を確認」 | メール本文の転記、通知に表示された個人情報、画面画像 |
複数の証券会社を利用している場合は、会社ごとに一枚ずつ確認します。一社で設定したパスキーや通知が、他社の口座へ自動的に適用されるわけではありません。利用先ごとの公式案内と設定状態を別々に確かめます。
不審な点を見つけたら、通常点検を止める
身に覚えのないログイン、取引や出金などが見つかった場合は、点検表を完成させることより連絡を優先します。金融庁と日本証券業協会は、利用中の証券会社の問い合わせ窓口へ速やかに確認するよう案内しています。日本証券業協会は警察への相談も案内しています。
不審なサイトへ情報を入力したおそれがある場合も、同様に公式窓口へ連絡し、公式案内に従って対応します。金融庁は、不審な取引の心配がある場合、問い合わせ窓口への連絡と速やかなパスワード等の変更を案内しています。変更操作の入口には、不審メールのリンクではなく公式経路を使います。
問い合わせ日時や公式窓口から案内された受付番号など、後で経過確認に必要な情報は公式指示に従って管理します。一方、パスワード、ワンタイムパスワード、パスキーの回復情報、認証用QRコード等をメールやメモへ保存したり、他人へ送ったりしません。証拠保存が必要な場合も、まず証券会社や警察の公式な指示を確認してください。
よくある失敗を4欄へ戻して考える
「ワンタイムパスワード画面が出たから本物」
日本証券業協会は、偽サイトでワンタイムパスワードまで入力させ、直ちに悪用するリアルタイムフィッシングを説明しています。認証コードの入力要求そのものは、本物の証明になりません。入口を公式ブックマークまたは公式アプリに固定します。
「ログインの多要素認証が有効だから、全操作が守られる」
取引、出金、出金先変更の認証は別設定・別仕様の場合があります。4欄を分け、利用先の公式設定画面とヘルプで適用範囲を確認します。
「通知が有効だから、不正は起きない」
通知は異変に気づく助けであり、操作を必ず止める機能とは限りません。取引・出金の認証と通知を別の欄で確認します。また、通知の受信先や端末側設定が生きているかも見直します。
「点検表へ全部書けば安心」
秘密情報や口座情報を一か所へ集めると、別のリスクになります。点検表にはオン・オフ・要確認と日付だけを書き、ID、パスワード、回復情報、口座番号、残高、保有銘柄は書きません。
「同じ証券会社を使う人の画面どおりに設定すればよい」
利用コース、端末、アプリ版、設定時期などで画面や選択肢が違う可能性があります。SNSの画像や第三者の解説を操作手順の正本にせず、利用中の会社の公式ヘルプを優先します。
会社ごとの差を、無理に一つの正解へそろえない
パスキー等の提供状況、ログイン時の認証、取引時の認証、出金時の認証、出金先変更時の認証、通知の種類は、証券会社やサービスによって異なります。この記事が示すのは機能名ではなく、確認する「操作の場所」です。
公式ヘルプで見つからない場合は、次のように質問を具体化します。
- フィッシングに耐性のある多要素認証は現在提供されていますか
- ログイン時、取引時、出金時、出金先変更時のうち、どこで追加認証が働きますか
- ログイン、取引、出金、設定変更の通知は、どれを利用できますか
- 機種変更や端末紛失時の公式な復旧手順はどこにありますか
問い合わせ窓口を探すときも、届いたメッセージ内の番号をそのまま使わず、公式ブックマーク、公式アプリ、契約時書面等から確認します。サポート担当者を名乗る相手から秘密情報の送信を求められても、いったん公式経路で連絡先を確認してください。
よくある質問
パスキーが提供されていない場合はどうする?
まず利用先の公式案内で、提供状況と代替の多要素認証を確認します。パスワードが必要なら使い回しを避け、長く単純でないものにし、利用できる多要素認証と通知を有効にします。公式ブックマークまたは公式アプリから入ること、OSやアプリを最新に保つことも続けます。
メールの送信者名が証券会社ならリンクを開いてよい?
送信者名が見覚えのある表示でも、金融庁はメッセージ内リンクを開かないよう案内しています。リンクを使わず、事前に確認したブックマークや公式アプリから状況を確かめます。
被害が出たら必ず補償される?
補償の有無や範囲を本稿から断定できません。日本証券業協会が公表した10社の申し合わせは、2025年1月以降に発生した今般のフィッシング詐欺等による不正アクセス・不正取引を対象とし、被害状況、ID・パスワード等の管理状況、各社の対策などを勘案して個別事情に応じるとしています。身に覚えのない取引等があれば、利用中の証券会社の公式窓口へ速やかに連絡してください。
口座を毎日見れば、それだけで十分?
こまめな状況確認は金融庁が案内する対策の一つですが、それだけで不正を防げるわけではありません。公式経路、重要操作の認証、通知、端末更新を組み合わせます。確認時もメールのリンクではなく公式経路から入ります。
今日の終了条件:秘密を書かずに4つの状態だけ残す
点検を終えたら、メモには次の4行だけを残します。
- 入口:公式経路と利用可能な強い認証を確認した
- 取引:注文時・重要操作時の追加認証を確認した
- 出金:出金時と出金先変更時を分けて確認した
- 通知:利用可能な通知と受信状態を確認した
分からない項目には、秘密情報ではなく「公式窓口へ確認」とだけ書きます。不審な取引等がある場合は、設定比較を続けず、利用中の証券会社の公式窓口へ連絡してください。
公式資料
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2025年4月3日公表、2026年8月10日更新)
- 日本証券業協会「不正アクセス等にご注意ください!」(ページ記載:2026年3月25日現在)
- 日本証券業協会「フィッシング詐欺等による証券口座への不正アクセス等による対応について」(2025年5月2日)
本稿は2026年8月24日に上記公式資料を基に整理しました。認証方式や設定画面は変更されるため、実際の操作前に利用中の証券会社の最新公式案内を確認してください。


コメント